هک صرافی Bitget؛ برداشت ۳۵۱٫۶ میلیون دلار دارایی موقتاً متوقف شد
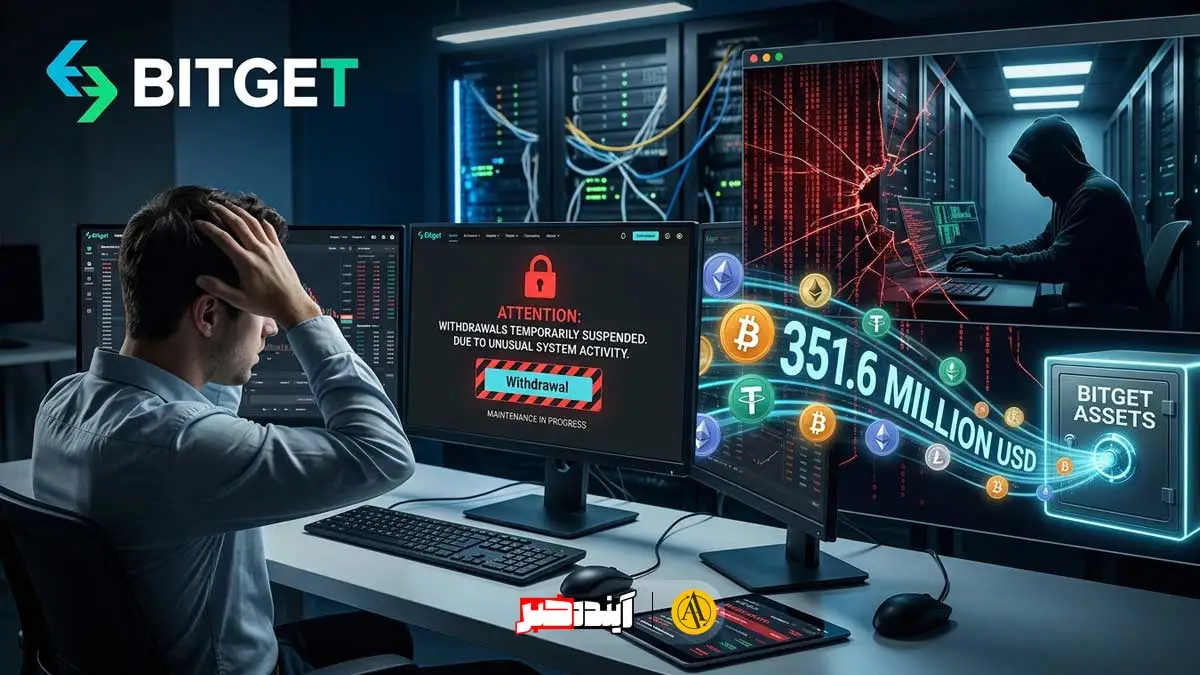
هک صرافی Bitget پس از شناسایی انتقال های غیرمجاز از بخشی از کیف پول های گرم و نیمه گرم این پلتفرم، به توقف موقت برداشت ها انجامید. Bitget می گوید سامانه های امنیتی در ساعت ۱۸:۳۱ روز ۲۴ سپتامبر ۲۰۲۶ این رویداد را شناسایی کرده اند و ارزش دارایی های درگیر را حدود ۳۵۱٫۶ میلیون دلار برآورد می کند.
طبق اطلاعیه صرافی، واریز و معاملات عادی ادامه دارد و موجودی حساب کاربران در سامانه صحیح نمایش داده می شود؛ اما برداشت ها تا پایان بررسی امنیتی متوقف است. این توقف به معنی مشخص شدن علت نفوذ یا پرداخت قطعی خسارت نیست و ادعاهای مربوط به پوشش زیان باید تا انتشار گزارش فنی و جزئیات اجرای آن، به عنوان موضع خود شرکت خوانده شود.
هک صرافی Bitget و دامنه انتقال های غیرمجاز
Bitget می گوید انتقال ها فقط بخشی از لایه های کیف پول گرم و نیمه گرم را درگیر کرده و کیف پول های سرد آسیب ندیده اند. شرکت ارزش تقریبی دارایی های متاثر را ۳۵۱٫۶ میلیون دلار اعلام کرده و گفته است نشانی های مشکوک را شناسایی و علامت گذاری کرده و موضوع را به نهادهای مسئول و شرکت های امنیت زنجیره ای اطلاع داده است.
صرافی همچنین از صندوق حفاظت کاربران با ارزش بیش از ۴۶۴ میلیون دلار نام برده و مدعی شده است که زیان این حادثه در محدوده پوشش آن قرار می گیرد. این رقم، اندازه اعلامی صندوق است و به تنهایی اثبات نمی کند که همه دارایی ها بازیابی شده یا پرداخت خسارت به هر کاربر انجام شده است. برای ارزیابی نهایی، باید منتظر گزارش علت ریشه ای، فهرست تراکنش ها و روش جبران زیان ماند.
چه دارایی ها و شبکه هایی در گزارش های اولیه دیده می شوند؟
Cointelegraph به نقل از گریسی چن، مدیرعامل Bitget، گزارش داده است که دارایی های درگیر شامل ETH، XRP، USDT، USDC، AVAX، BNB و USDT0 روی شبکه Arbitrum بوده اند. همین گزارش از مشاهده فعالیت در شبکه اتریوم، دفترکل XRP، آوالانچ، BNB Smart Chain و Arbitrum خبر می دهد و می گوید تمرکز اصلی مبالغ مشاهده شده در مرحله نخست روی اتریوم بوده است.
برآوردهای اولیه زنجیره ای رقم پایین تری را نشان می دادند، اما مدیرعامل Bitget گفته است اختلاف به این دلیل ایجاد شد که بررسی های نخست فقط بخشی از فعالیت اتریوم را پوشش می داد. این ارقام هنوز جایگزین گزارش کامل فنی نیستند و باید میان داده های زنجیره ای، برآورد شرکت و ادعای رسانه ای تفاوت گذاشت.
وضعیت برداشت کاربران و هشدار درباره لینک های جعلی
Bitget اعلام کرده برداشت ها تا پایان بررسی امنیتی موقتاً متوقف می مانند و زمان بازگشایی به نتیجه بررسی وابسته است. در زمان نگارش این خبر، شرکت از فعال بودن واریز و معاملات گفته است، اما فعال بودن این دو بخش به معنی امکان برداشت یا رفع کامل ریسک نیست.
کاربرانی که در Bitget موجودی دارند باید اطلاعیه ها را فقط از دامنه رسمی و حساب های تاییدشده دنبال کنند. هیچ پیام یا سایتی که برای «بازیابی دارایی»، «مهاجرت اضطراری کیف پول»، عبارت بازیابی، کلید خصوصی یا کد API درخواست می کند قابل اعتماد نیست؛ توقف برداشت مجوزی برای انتقال عجولانه یا اتصال کیف پول به لینک ناشناس ایجاد نمی کند.
عامل حمله و میزان جبران هنوز قطعی نیست
Bitget گفته است تا پایان تحقیقات درباره روش نفوذ یا عامل حمله گمانه زنی نمی کند. بنابراین نسبت دادن حادثه به کره شمالی یا هر گروه مشخص، بدون سند رسمی و گزارش مستقل، قابل انتشار به شکل قطعی نیست. همچنین هنوز گزارش عمومی از ریشه نفوذ، تعداد حساب های متاثر، میزان بازیابی دارایی ها و زمان دقیق پرداخت صندوق حفاظت منتشر نشده است.
این رویداد نیز مانند توقف های پیشین در صرافی ها نشان می دهد نگهداری تمام دارایی در یک پلتفرم متمرکز، ریسک عملیاتی مستقلی دارد. برای مقایسه با یک نمونه دیگر از توقف خدمات، گزارش تعطیلی CoinEx را ببینید.
منابع: اطلاعیه رسمی Bitget درباره حادثه کیف پول های گرم، صفحه وضعیت برداشت ها و گزارش مستقل Cointelegraph


1 دیدگاه